💬27.2から2週間で修正版。Bluetoothまわりが多い。早めにアップデートしておきましょう。所感続き↓
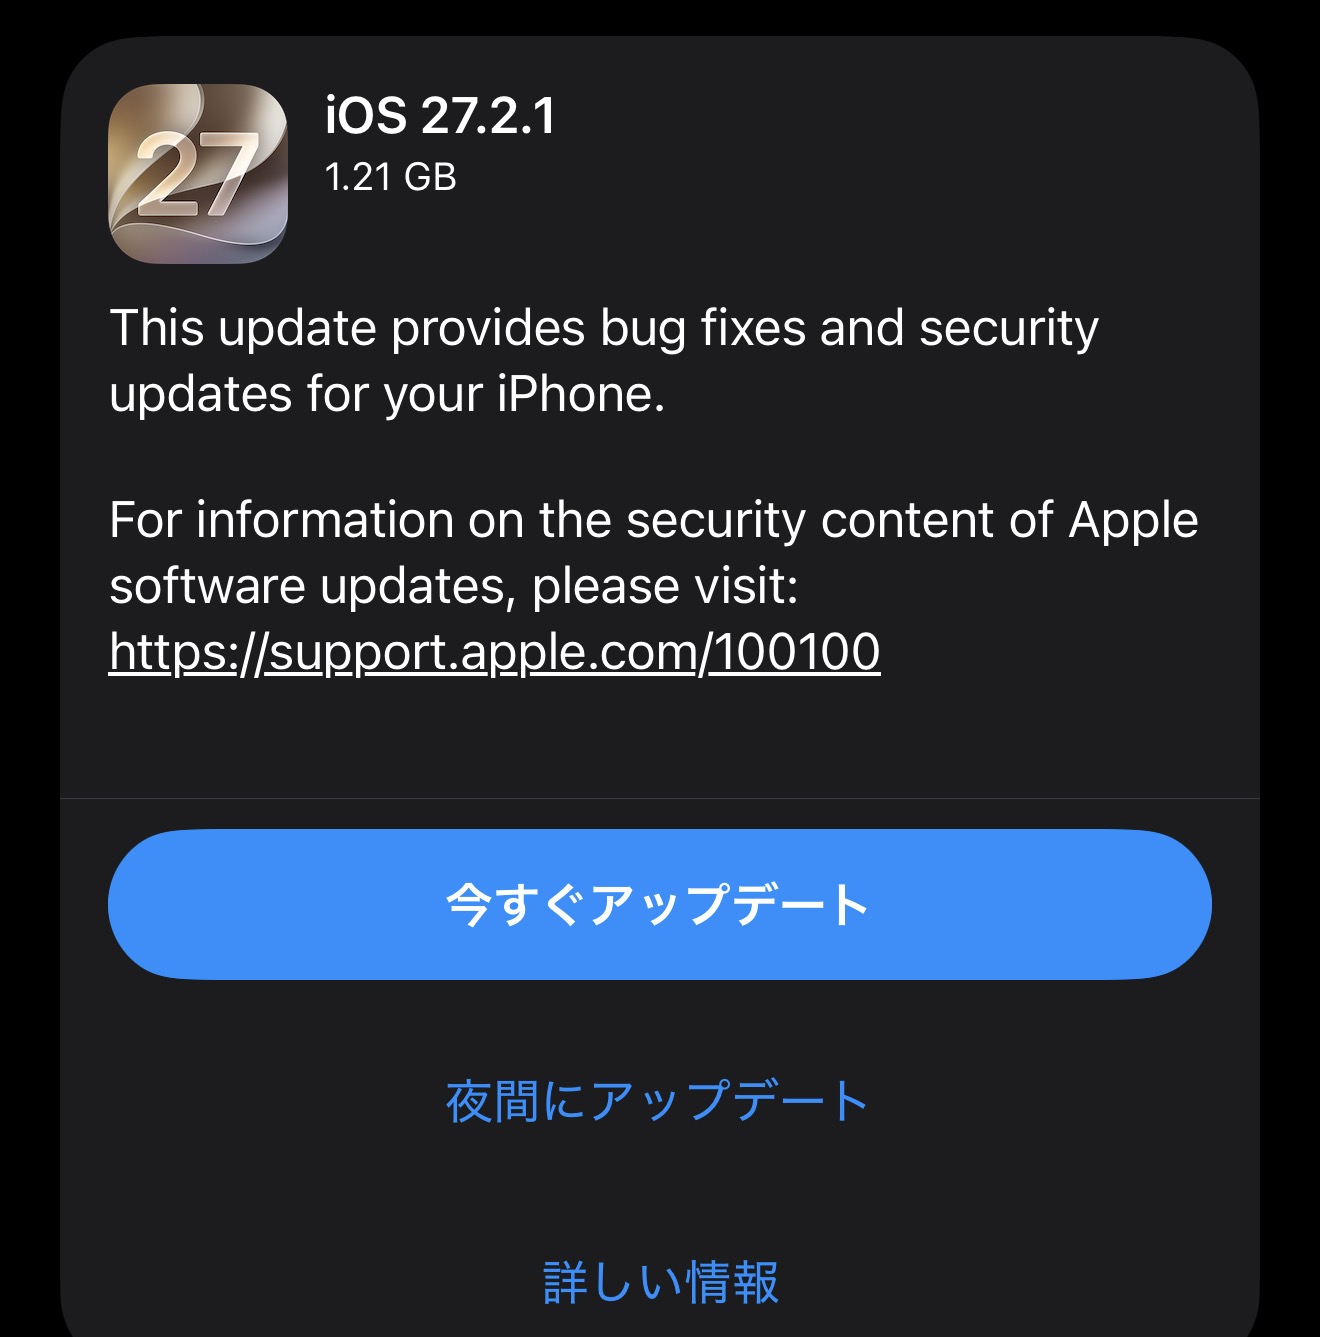
Appleが、iOS 27.2.1・iPadOS 27.2.1とmacOS Golden Gate 27.2.1をリリース(米国時間2026年11月9日)。
Appleのセキュリティノートによると、iOSで9件、macOSで8件の脆弱性を修正。Bluetooth・AirPlayのペアリングと、iMessageのグループチャットに関する修正が中心です。
CONFIRMED — ソース:① ② via Apple サポート(2026年11月10日確認)
- iOS 27.2.1・iPadOS 27.2.1、macOS Golden Gate 27.2.1を2026年11月9日に配信
- iOS・iPadOSで9件、macOSで8件の脆弱性を修正
- 対象コンポーネント:AirPlay、Bluetooth、CoreUtils、Messages、rapportd、brotli、App Intents(App IntentsはiOSのみ)
- iPhone 11以降
- iPad Pro 12.9インチ(第4世代)以降、iPad Pro 11インチ(第2世代)以降、iPad Air(第4世代)以降、iPad(第9世代)以降、iPad mini(第6世代)以降
- 9件のうち4件は、Apple自身が発見
- 悪用されたとの記載はなし
Bluetooth圏内からのペアリング:試行回数の制限を回避できる問題など5件
修正のうち5件は、BluetoothやAirPlayのペアリングに関するもの。
Appleの説明では、Bluetoothの届く範囲にいる攻撃者が、ペアリングコードの試行回数の制限を回避できる問題がありました。CoreUtilsでは、悪意のあるBluetoothデバイスが、ユーザーの操作なしにペアリングを確立できる問題も修正されています。
- AirPlay:Bluetooth圏内の攻撃者が、ペアリングコードの試行回数の制限を回避できる
- CoreUtils:悪意のあるBluetoothデバイスが、ユーザーの操作なしにペアリングを確立できる
- CoreUtils:Bluetooth圏内の攻撃者が、試行回数の制限を回避し、ユーザーの操作なしにペアリングできる
- Bluetooth:Bluetooth圏内の攻撃者が、プロセスのメモリを破損できる
- rapportd:同じネットワーク上の攻撃者が、AirPlayのペアリングコードの試行回数の制限を回避できる
iMessageのグループチャット:第三者が参加してメッセージを受け取れる問題
Messagesでは2件を修正。
1つは、リモートの攻撃者がiMessageのグループチャットに参加し、メッセージを受け取れる問題。もう1つは、グループに追加されたユーザーが、参加する前に送られたメッセージを見られる問題です。後者は、該当するコードを削除して修正したとしています。
そのほか、App Intentsで、アプリがユーザーの機密データにアクセスできる問題(iOSのみ)、brotliで、細工した入力の処理によってメモリが破損する問題が修正されています。
watchOS・visionOS、旧バージョンのiOSとmacOSにも修正版
Appleのセキュリティ情報一覧によると、同じ11月9日に、watchOS 27.2.1(Apple Watch Series 9以降)とvisionOS 27.2.1も配信されています。
iOS 27に更新していないユーザー向けには、iOS 26.7.3・iOS 18.7.12、macOS Tahoe 26.7.3・macOS Sequoia 15.8.3が同日に配信されました。
iOS 27.2は、Siri AIの日本語対応が追加されたバージョン。27.2.1は、それから約2週間での修正版です。
💬 軽めインプレ所感
普段はこの手のアップデートは記事にしないのですが、最近はほぼ毎日どこかで情報漏洩とかセキュリティ対策とかのトピックを出しているので、念の為、このバージョンは記事にしました。
ちなみに27.2が出てから2週間での修正版。9件のうち5件がBluetoothとAirPlayのペアリングまわり。
悪用の記載はないけど、カフェや電車でBluetoothの届く範囲にいる相手から、ということなので、外でiPhoneやMacBookを使う人ほどリスクがあります。
iMessageの、あとから追加された人が過去のメッセージを見られる、というのも、一応把握しておきましょう。
アップデートはなるはやが吉です。